ISO 37001: Claves para implementar un sistema antisoborno
10 de mayo, 2026 · 7 min de lectura
Más que una política: construir un sistema capaz de prevenir, detectar y responder
El soborno continúa siendo uno de los riesgos que mayor impacto puede generar sobre una organización. Sus consecuencias no se limitan a sanciones económicas o responsabilidades legales: también pueden afectar la reputación, deteriorar la confianza de clientes y proveedores, comprometer relaciones comerciales y poner en riesgo la sostenibilidad del negocio.
Frente a este escenario, las organizaciones necesitan ir más allá de declarar que tienen “cero tolerancia frente a la corrupción”.
Necesitan demostrarlo.
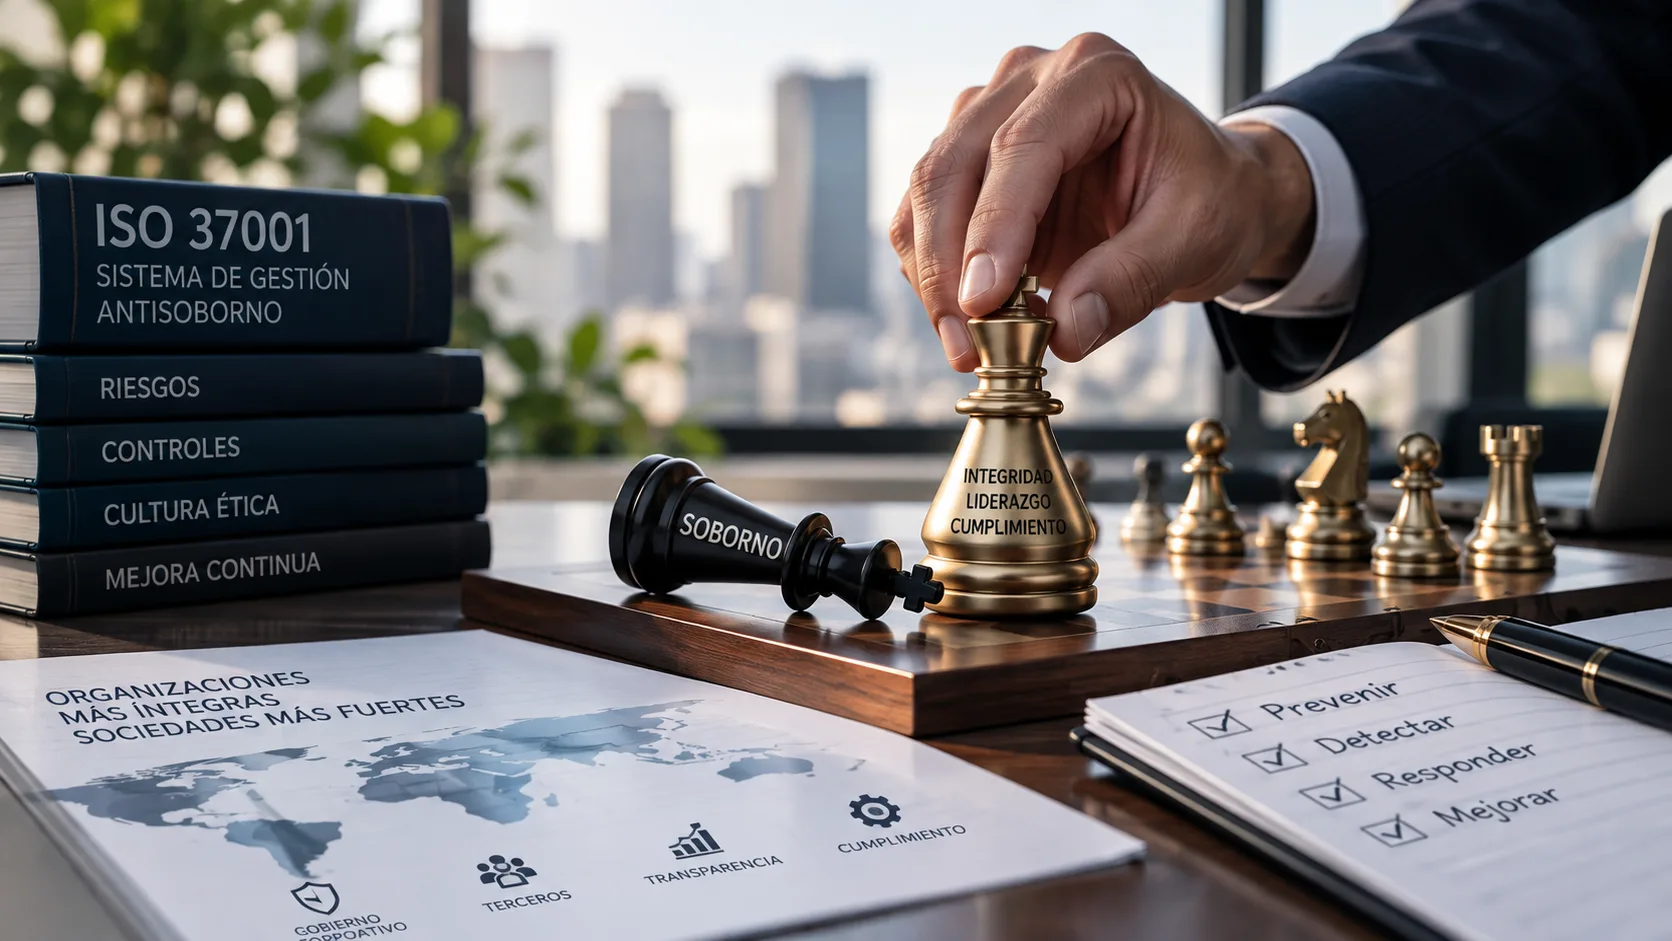
ISO 37001 proporciona un marco para estructurar un Sistema de Gestión Antisoborno orientado a prevenir, detectar y responder frente al riesgo de soborno.
Sin embargo, implementar la norma no debería convertirse en un ejercicio documental cuyo único objetivo sea obtener una certificación.
El verdadero desafío consiste en lograr que los principios antisoborno hagan parte de las decisiones cotidianas de la organización.
1. Todo comienza por comprender el riesgo de soborno
No todas las organizaciones enfrentan los mismos riesgos.
El sector económico, los países donde opera una compañía, el tipo de clientes, la utilización de intermediarios, la interacción con funcionarios públicos, los procesos de contratación, los terceros utilizados y las características de las transacciones pueden modificar considerablemente la exposición al soborno.
Por eso, uno de los primeros pasos de un sistema efectivo consiste en identificar dónde, cómo y bajo qué circunstancias podría materializarse este riesgo.
La evaluación no debería limitarse a construir una matriz para cumplir un requisito. Debe permitir identificar escenarios reales.
¿Tenemos intermediarios que actúan en nombre de la organización? ¿Realizamos operaciones en jurisdicciones de mayor exposición? ¿Entregamos regalos u hospitalidades? ¿Participamos en procesos de contratación pública? ¿Realizamos donaciones o patrocinios? ¿Existen terceros que puedan realizar pagos en nuestro nombre?
Estas preguntas permiten transformar un concepto general como “riesgo de soborno” en situaciones concretas que posteriormente pueden ser gestionadas.
Un buen sistema antisoborno comienza entendiendo dónde podría ocurrir el soborno.
2. El liderazgo no puede quedarse en una declaración
Una política antisoborno firmada por la alta dirección es importante, pero por sí sola no crea una cultura de integridad.
Las personas observan cómo actúan sus líderes.
Cuando la organización enfrenta una decisión comercial difícil, cuando un negocio importante depende de un tercero cuestionable o cuando rechazar una operación puede afectar los resultados financieros, es precisamente cuando el compromiso con la integridad se pone a prueba.
La alta dirección y los órganos de gobierno deben respaldar el sistema no solamente mediante declaraciones, sino también proporcionando recursos, definiendo responsabilidades y demostrando coherencia entre el discurso y las decisiones.
El mensaje debe ser claro:
Ningún resultado comercial justifica una conducta contraria a los principios de integridad de la organización.
Ese mensaje adquiere verdadero valor cuando puede observarse en las decisiones.
3. Una función de cumplimiento con autoridad e independencia
Un sistema antisoborno necesita responsables capaces de supervisar su funcionamiento.
Pero asignar una persona en un organigrama no es suficiente.
La función encargada del cumplimiento antisoborno debe contar con competencias, recursos, acceso a información y capacidad para elevar situaciones relevantes a los niveles adecuados de la organización.
También debe existir claridad sobre sus responsabilidades.
Su papel no consiste en reemplazar a las áreas operativas ni asumir individualmente todos los riesgos de la compañía. El negocio continúa siendo responsable de sus decisiones.
Compliance debe proporcionar metodología, orientación, supervisión y mecanismos que permitan identificar y gestionar adecuadamente los riesgos.
La independencia pierde valor si quien supervisa el sistema no tiene capacidad real para cuestionar una decisión.
4. La debida diligencia es una de las principales barreras preventivas
Muchos casos de corrupción no ocurren directamente a través de empleados de una organización.
Pueden involucrar distribuidores, agentes comerciales, consultores, representantes, proveedores, socios de negocio u otros terceros.
Por eso, conocer adecuadamente con quién hacemos negocios es una parte esencial de cualquier sistema antisoborno.
La profundidad de esa debida diligencia debería estar relacionada con el nivel de riesgo.
No todos los terceros requieren exactamente la misma revisión.
Cuando existe mayor exposición, puede ser necesario comprender mejor la estructura de propiedad, los beneficiarios finales, antecedentes, posibles conflictos de interés, vínculos con funcionarios públicos, reputación, experiencia, capacidad real para prestar el servicio y razonabilidad de la remuneración.
Hay una pregunta particularmente importante:
¿Entendemos realmente por qué estamos contratando a este tercero y qué hará en nombre de nuestra organización?
Una debida diligencia efectiva no busca únicamente encontrar problemas. Busca proporcionar información suficiente para decidir si una relación puede iniciarse, bajo qué condiciones debería mantenerse o cuándo debería rechazarse.
5. Los controles financieros importan, pero los no financieros también
Cuando pensamos en soborno solemos imaginar inmediatamente un pago.
Pero el riesgo puede materializarse de muchas formas.
Regalos, viajes, hospitalidades, donaciones, patrocinios, comisiones, descuentos extraordinarios, contratación de personas relacionadas, aportes, intermediarios o determinadas ventajas pueden ser utilizados para influir indebidamente en una decisión.
Por eso, un sistema antisoborno debe incorporar controles financieros y no financieros.
Segregación de funciones, niveles de aprobación, documentación de pagos, validación de servicios efectivamente prestados, controles sobre contratación, criterios para regalos y hospitalidades y mecanismos para gestionar conflictos de interés son ejemplos de medidas que pueden reducir la exposición.
Sin embargo, debemos evitar otro problema frecuente:
Tener tantos controles que nadie comprenda realmente cuál es su propósito.
Un control efectivo debe responder a un riesgo identificado.
6. El canal de denuncias debe generar confianza
Una organización puede diseñar excelentes políticas y controles y, aun así, existir situaciones que solamente pueden conocerse porque una persona decide hablar.
Por eso, los mecanismos para comunicar inquietudes y reportar posibles irregularidades son una pieza fundamental de un sistema de integridad.
Pero disponer de una dirección de correo electrónico o habilitar un formulario no significa automáticamente que exista un canal efectivo.
Las personas necesitan saber que el mecanismo existe, comprender qué pueden reportar, confiar en que la información será gestionada adecuadamente y sentir que podrán comunicar una preocupación sin temor a represalias.
Aquí aparece un concepto esencial:
La confianza.
Si los colaboradores perciben que denunciar puede generar consecuencias negativas, el canal puede existir técnicamente y, al mismo tiempo, fracasar completamente en su propósito.
Por eso, las organizaciones deben trabajar no solamente en la existencia del canal, sino también en su confidencialidad, accesibilidad, trazabilidad, tratamiento de reportes y protección frente a represalias.
7. Recibir una denuncia es apenas el comienzo
Otro error frecuente consiste en concentrar todos los esfuerzos en recibir reportes y prestar poca atención a lo que ocurre después.
Un sistema antisoborno necesita mecanismos para evaluar la información recibida, determinar su criticidad, establecer si corresponde iniciar una investigación y definir quién debe participar.
Las investigaciones deben gestionarse con criterios de independencia, confidencialidad, objetividad y documentación.
También deben existir protocolos para evitar conflictos de interés.
Si una denuncia involucra a una persona con capacidad de influencia sobre quienes deben analizarla, el sistema necesita mecanismos alternativos de escalamiento.
El resultado tampoco debería limitarse a determinar si una persona es responsable.
Una investigación puede revelar fallas en controles, debilidades en procedimientos, problemas culturales o nuevos riesgos que la organización no había identificado.
Por eso, investigar también es aprender.
8. Capacitar no es simplemente mostrar una presentación una vez al año
La formación es indispensable, pero su efectividad depende de cómo se realice.
Una capacitación genérica puede cumplir con un registro de asistencia, pero difícilmente modifica comportamientos.
Los colaboradores necesitan comprender cómo se manifiesta el riesgo de soborno dentro de su realidad.
Un equipo comercial puede enfrentar situaciones diferentes a las de compras. Quien gestiona proveedores puede necesitar herramientas distintas de quien participa en contratación pública. Los directivos enfrentan decisiones diferentes de las que enfrenta un colaborador operativo.
Por eso, la formación debería ser proporcional a las responsabilidades y a la exposición al riesgo.
Los casos prácticos, dilemas y situaciones reales suelen generar mayor comprensión que la simple lectura de una política.
La pregunta después de una capacitación no debería ser únicamente:
¿Cuántas personas asistieron?
Debería ser:
¿Las personas saben qué hacer cuando enfrentan una situación de riesgo?
9. Documentar permite demostrar cómo funciona el sistema
En Compliance existe una máxima particularmente importante:
Lo que no puede evidenciarse resulta difícil de demostrar.
Una organización puede realizar múltiples actividades preventivas, pero necesita conservar evidencia de sus evaluaciones, decisiones, controles, capacitaciones, debidas diligencias, investigaciones y acciones de mejora.
Esto no significa llenar la organización de documentos innecesarios.
Significa construir trazabilidad.
Si mañana surge una investigación, una auditoría o un cuestionamiento sobre una operación, la organización debería poder reconstruir qué información tenía disponible, qué análisis realizó y por qué tomó determinada decisión.
Una buena documentación permite demostrar que el sistema no solamente existe sobre el papel, sino que opera en la práctica.
10. Monitorear, medir y mejorar
Ningún sistema de Compliance debería permanecer estático.
Los negocios cambian.
Los terceros cambian.
Las personas cambian.
La regulación cambia.
Y también cambian los riesgos.
Por eso, ISO 37001 incorpora una lógica de gestión y mejora continua.
Las organizaciones necesitan evaluar periódicamente si sus controles continúan siendo adecuados, analizar incidentes, revisar resultados de auditoría, observar tendencias y realizar ajustes cuando sea necesario.
Los indicadores pueden ayudar a comprender el funcionamiento del sistema.
Pero medir no significa acumular estadísticas.
Saber cuántas capacitaciones se realizaron o cuántas denuncias fueron recibidas aporta información, pero no necesariamente permite saber si el sistema es efectivo.
La pregunta verdaderamente importante es:
¿Nuestros controles están ayudando a prevenir, detectar y responder frente al riesgo de soborno?
Los errores que pueden convertir ISO 37001 en un ejercicio documental
Uno de los mayores riesgos durante una implementación consiste en concentrarse demasiado en la certificación y perder de vista el propósito del sistema.
Copiar una política genérica, utilizar una matriz de riesgos que no refleja la realidad del negocio, realizar debidas diligencias únicamente para llenar un requisito, capacitar siempre con el mismo contenido o habilitar un canal de denuncias que nadie conoce puede producir mucha documentación y muy poca prevención.
Otro error consiste en considerar que el sistema pertenece exclusivamente al Oficial de Cumplimiento.
La integridad no puede tercerizarse dentro de la propia organización.
Compliance puede liderar y supervisar, pero las decisiones comerciales, financieras, contractuales y operativas ocurren en diferentes áreas.
Por eso, un sistema antisoborno efectivo necesita participación de toda la organización.
Certificarse no debería ser el objetivo final
Obtener una certificación ISO 37001 puede representar un hito importante y demostrar que la organización ha estructurado su sistema conforme a un estándar reconocido.
Pero el certificado no debería convertirse en el propósito principal.
Una organización podría tener excelentes documentos y, aun así, enfrentar una cultura donde las personas prefieran guardar silencio, los terceros no sean adecuadamente evaluados o los resultados comerciales tengan prioridad sobre los controles.
La verdadera pregunta no es solamente:
¿Estamos certificados?
La pregunta debería ser:
¿Nuestro sistema funciona cuando realmente necesitamos que funcione?
Cuando aparece una operación sospechosa.
Cuando un tercero propone una práctica inadecuada.
Cuando un colaborador recibe una solicitud indebida.
Cuando alguien decide utilizar el canal de denuncias.
Cuando rechazar un negocio implica perder dinero.
Es allí donde realmente se pone a prueba un sistema antisoborno.
De la política a la cultura de integridad
Implementar ISO 37001 puede ayudar a una organización a estructurar responsabilidades, identificar riesgos, fortalecer controles, gestionar terceros, promover mecanismos de denuncia y establecer procesos de mejora continua.
Pero su verdadero valor aparece cuando todos estos elementos empiezan a formar parte de la manera en que la organización toma decisiones.
Un sistema antisoborno efectivo no se demuestra por la cantidad de políticas que tiene una organización, sino por su capacidad para prevenir, detectar y responder frente al riesgo de soborno.
La mejor señal de madurez probablemente llegue cuando un colaborador, frente a una decisión difícil, no necesite preguntarse únicamente qué dice un procedimiento.
También se pregunte:
¿Esto es correcto?
Allí Compliance empieza a convertirse en cultura.
Una conversación para la comunidad
Desde Compliance & Ethics LATAM queremos impulsar una conversación regional sobre cómo pasar de programas de cumplimiento documentales a sistemas que realmente contribuyan a construir organizaciones más transparentes.
ISO 37001 ofrece una estructura. Sin embargo, la efectividad depende de cómo cada organización transforma esa estructura en controles, decisiones y comportamientos.
¿Cuál consideras que es el mayor desafío para que un sistema antisoborno funcione realmente: liderazgo, cultura, terceros, controles o confianza para denunciar?
Sobre el autor
Carlos Andrés Andrade
Consultor internacional en Ética Empresarial, Compliance, Gobierno Corporativo y Gestión de Riesgos.
Con experiencia en diseño, implementación y evaluación de sistemas de cumplimiento, prevención del fraude, debida diligencia, gestión de riesgos y fortalecimiento de modelos de gobierno corporativo.
Compliance & Ethics LATAM